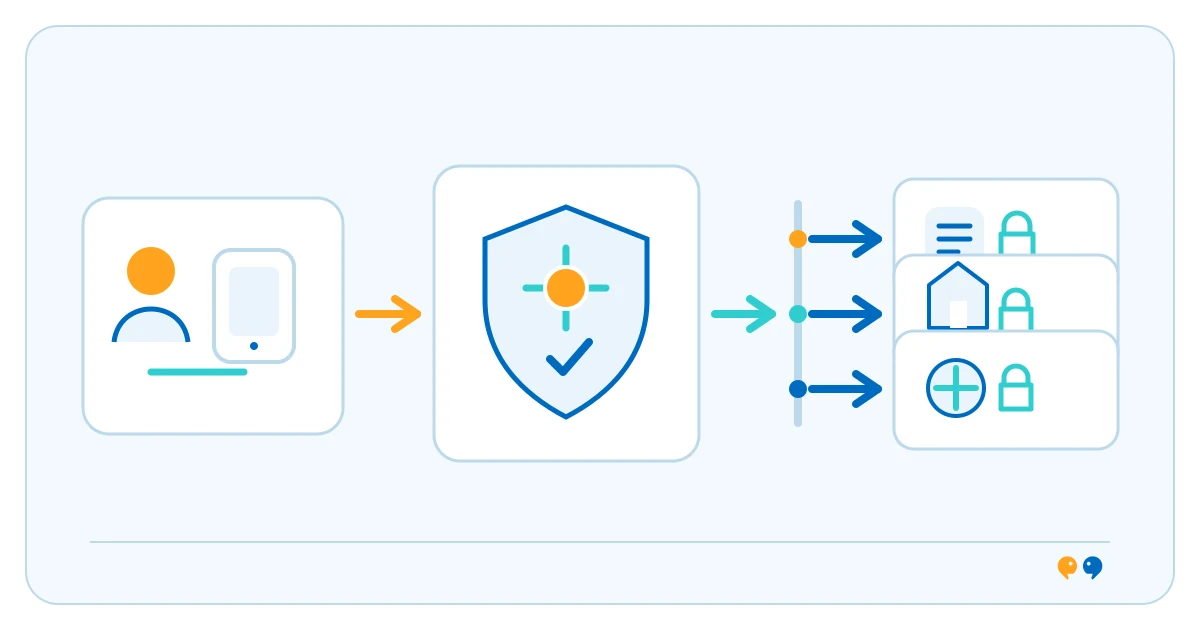
零信任是一套網絡安全原則,不會單憑用戶或裝置的網絡位置或擁有權給予隱含信任。系統會按用戶要求存取的資源評估權限。NIST 的SP 800-207指出,零信任架構著重保護用戶、資產和資源,而非依賴固定的網絡邊界。
零信任如何管理存取
機構先識別需要保護的用戶、裝置、服務和數據。建立資源連線前,系統會核對相關身份和授權政策;亦可按架構考慮裝置狀態和其他情境因素。政策需要適用於資源所在的不同系統,包括雲端服務和內部應用程式。具體控制方式要視乎架構和風險。
企業應用示例
以下示例僅供說明:員工在辦公室以外連接財務應用程式,系統會先核實身份、裝置狀態和申請的角色,再開放獲准的功能。若員工申請較敏感的操作,可能要再作核實。這個例子並非描述 Technine 已部署的系統。
零信任和網絡邊界防護
傳統邊界模式會區分內部網絡和外部網絡;零信任不會把網絡位置視為信任憑據,而是按身份評估資源存取。這不代表每項要求都用同一套方式處理,也不代表 VPN 一定不能使用。VPN 仍可提供網絡連線,而每項資源的存取另按政策管理。可參閱IoT 裝置解說和系統整合解說。
限制和落實需要
零信任不是單一產品,也不是一項可以消除所有保安風險的設定。機構需要掌握有哪些身份、裝置和資源,維護權限,執行政策,並定期檢視存取活動。舊系統可能未支援現代身份控制;政策設定有誤也可能阻礙正常工作。規劃時要考慮業務流程、測試存取方式,並保留復原安排。
如需了解服務範圍,可參閱 technine.io 的網絡安全及合規服務。
常見問題
零信任是否代表不信任任何人?
重點是不會單憑網絡位置或擁有權給予隱含信任。存取判斷仍會按已定義的身份、授權和其他相關政策進行。
零信任會取代 VPN 嗎?
不一定。VPN 可以提供網絡連線;零信任關注的是如何評估和管理對特定資源的存取。
零信任是一種網絡安全產品嗎?
不是。它是一種架構方式和一套原則,可透過身份、存取、裝置和監察控制配合落實。
主要資料來源:NIST Special Publication 800-207:Zero Trust Architecture