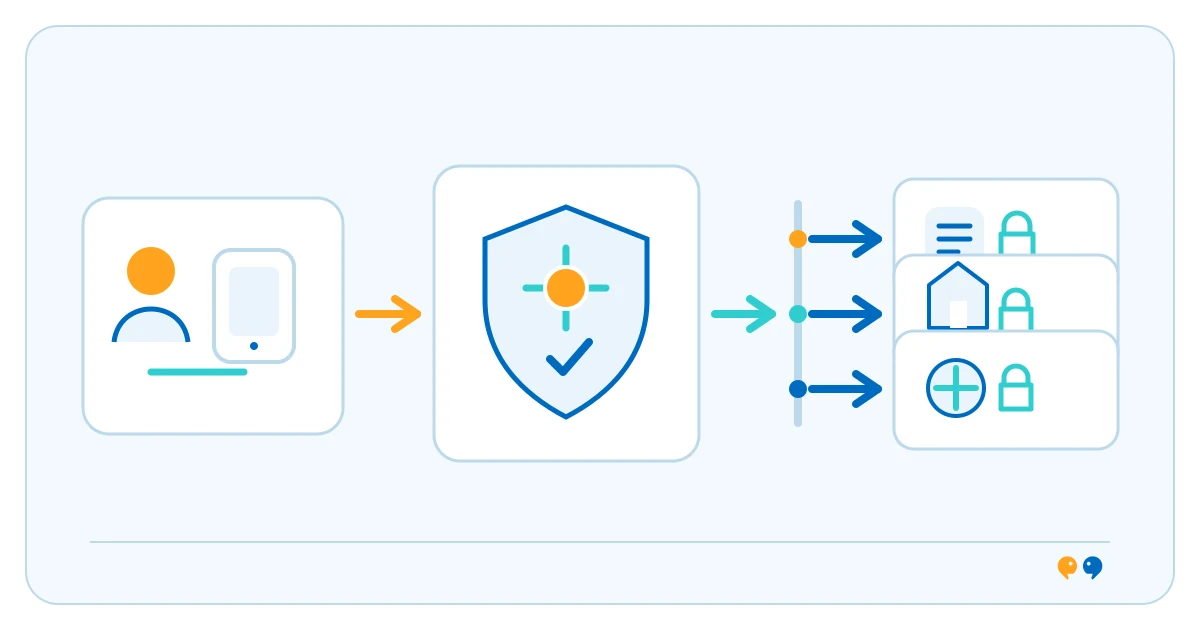
零信任是一套网络安全原则,不会仅凭用户或设备的网络位置或资产归属给予隐式信任。系统会根据用户请求访问的资源来评估权限。NIST 的SP 800-207指出,零信任架构侧重保护用户、资产和资源,而不是依赖固定的网络边界。
零信任如何管理访问
组织先识别需要保护的用户、设备、服务和数据。建立资源连接前,系统会检查相关身份和授权策略;也可以根据架构考虑设备状态和其他上下文信息。策略需要适用于资源所在的不同系统,包括云服务和内部应用。具体控制方式取决于架构和风险。
企业应用示例
以下示例仅用于说明:员工在办公室外连接财务应用时,系统会先验证身份、设备状态和申请的角色,再开放获准的功能。如果员工申请更敏感的操作,可能需要额外验证。这个例子并非描述 Technine 已部署的系统。
零信任与网络边界防护
传统边界模式会区分内部网络和外部网络;零信任不会把网络位置视为信任凭据,而是根据身份评估资源访问。这不代表每个请求都采用相同处理方式,也不意味着 VPN 一定不能使用。VPN 仍可提供网络连接,而每项资源的访问则根据各自策略管理。可阅读IoT 设备说明和系统集成说明。
限制与实施需要
零信任不是单一产品,也不是可以消除所有安全风险的设置。组织需要了解有哪些身份、设备和资源,维护权限,执行策略,并定期检查访问活动。旧系统可能不支持现代身份控制;策略配置错误也可能妨碍正常工作。规划时要考虑业务流程,测试访问方式,并保留恢复措施。
如需了解服务范围,可以查看 technine.io 的网络安全与合规服务。
常见问题
零信任是不是代表不信任任何人?
重点是不仅凭网络位置或资产归属给予隐式信任。访问决策仍会根据已定义的身份、授权和其他相关策略进行。
零信任会取代 VPN 吗?
不一定。VPN 可以提供网络连接;零信任关注的是如何评估和管理对特定资源的访问。
零信任是一种网络安全产品吗?
不是。它是一种架构方法和一组原则,可以结合身份、访问、设备及监测控制来落实。
主要资料来源:NIST Special Publication 800-207:Zero Trust Architecture